
反窃听检测不是一次性工作,企业保密防护需要常态化
来源:本站 时间:2026/11/20 9:24:33 次数:
做完一次反窃听检测,会议室就彻底安全了?这个判断本身就有问题。今天查完没问题,只能说明查的那一个小时里没问题。明天来访的客人、后天进场修空调的师傅、大后天新装的插座面板,任何一个环节都可能让一台正在工作的窃听器出现在你上周刚检过的房间里。单次反窃听检测是排查,不是免疫。
真正让企业保密负责人头疼的,不是找不到靠谱的反窃听公司,而是把反窃听当成了一次性消费。实际上,物理空间的保密防护跟门禁管理、访客登记是一回事,属于持续性管理动作。高保密等级的场所,比如董事会会议室、并购谈判室、核心研发高管办公室,更需要的是节奏感明确的检测周期,而不是出了问题再满世界找反窃听公司救火。
比较务实的做法分两层。第一层是固定巡检:根据场所涉密等级定频率,普通办公区半年一次,核心决策区域按季度走。每次反窃听检测完成后留一份档案,设备状态、排查点位、异常记录都写清楚,几次下来就能看出这个空间的安全基线稳不稳。第二层是节点追加:重大谈判前、重要评审会前、新装修完工后、外包团队撤场后,临时加一次专项检测。这两种节奏叠在一起,才能把“有人偷偷进来装东西”的时间窗口压到足够短。
诚乐科技做年度保密环境巡检方案时,把多场地、多车辆打包进一个年度计划里,每次上门检测后更新档案,形成连续记录。另外还会给企业内部的保密对接人做培训,讲清楚常见伪装窃密器材长什么样、日常巡查该摸哪些死角。员工自己能做的基础自查,配合专业反窃听公司的定期上门,比单靠任何一方都管用。
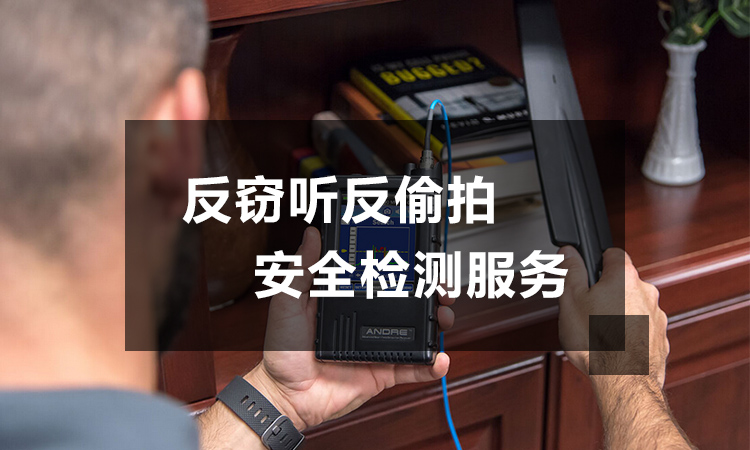
找反窃听公司的时候留个心眼。正规的反窃听检测服务,上门先签保密协议,现场用频谱分析仪、非线性节点探测器这类设备做物理加电磁双重排查,结束后出书面报告。那些报价低得离谱、拿个手持探测器转一圈就说“没问题”的,基本可以跳过。
说到底,反窃听这件事没有“完工”那一说。一次检测是起点,把周期性巡检和节点性专项串起来,技术手段跟内部访客管理、出入管控咬合住,才叫真的在管。否则花出去的钱,买的只是一张写着“今日安全”的纸条。
上一条:无
Copyright © 2026 武汉诚乐科技有限公司版权所有